اسکریپت تولید کننده رمز عبور سریع در جاوا اسکریپت و تست کننده پسورد ورودی
این توضیحات بصورت خودکار ارسال شده است برای دانلود فایل به سایت اصلی که لینک دانلود در پایین قرار داده شده است بروید
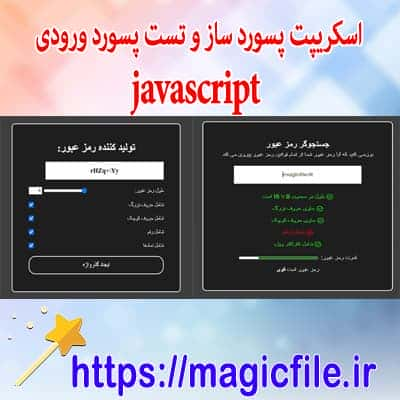
اسکریپت تولید کننده رمز عبور سریع در جاوا اسکریپت و تست کننده پسورد ورودی
در دنیای امروز، امنیت اطلاعات به یکی از مهمترین دغدغههای کاربران و توسعهدهندگان تبدیل شده است. با توجه به افزایش حملات سایبری و تلاشهای مداوم هکرها برای نفوذ به سیستمهای مختلف، اهمیت داشتن پسوردهای قوی و امن بیشازپیش احساس میشود. یکی از بهترین راهکارها برای مقابله با این تهدیدات، استفاده از ابزارهای خودکار و برنامههای اسکریپتی است که بتوانند در سریعترین زمان ممکن، پسوردهای قدرتمند تولید کنند و همچنین قابلیت ارزیابی و تست امنیت پسوردهای وارد شده توسط کاربران را داشته باشند. در این مقاله، قصد داریم به صورت جامع و کامل درباره یک اسکریپت قدرتمند در زبان برنامهنویسی جاوا اسکریپت صحبت کنیم، که هم قابلیت تولید سریع پسوردهای پیچیده را دارد و هم به عنوان تست کننده پسوردهای ورودی عمل میکند.
در ابتدای امر، باید بدانیم که چرا نیاز به چنین اسکریپتی داریم؟ در دنیای دیجیتال، پسوردهای ضعیف و قابل حدس، منبع اصلی نفوذهای ناخواسته و هک حسابها هستند. بنابراین، توسعهدهندگان و کاربران باید ابزارهای مناسب برای ایجاد پسوردهای قوی و همچنین ارزیابی امنیت پسوردهای موجود، در اختیار داشته باشند. در این بین، جاوا اسکریپت به دلیل سادگی، کارایی، و قابلیت اجرا در بستر مرورگر، یکی از بهترین گزینهها برای توسعه این نوع ابزارها است. با استفاده از این زبان، میتوان برنامههای تعاملی و سریع طراحی کرد که بدون نیاز به سرور، کارهای مورد نظر را انجام دهند.
ساختار کلی اسکریپت تولید کننده رمز عبور سریع در جاوا اسکریپت
این نوع اسکریپتها معمولاً چند بخش اصلی دارند:
- تعریف مجموعه کاراکترهای مجاز: در این بخش، مجموعهای از کاراکترهای مختلف تعریف میشود، که معمولا شامل حروف بزرگ و کوچک، اعداد، و کاراکترهای خاص است. این مجموعهها نقش کلیدی در تعیین پیچیدگی و امنیت پسورد دارند.
2. تولید پسورد تصادفی: پس از تعیین مجموعه کاراکترها، الگوریتمی طراحی میشود که به صورت تصادفی، کاراکترهای مورد نیاز برای پسورد را انتخاب کند. این کار معمولا با استفاده از توابع تصادفی در جاوا اسکریپت انجام میشود، که باید به گونهای باشد که تنوع و تصادفی بودن بالا داشته باشد.
3. رابط کاربری تعاملی: برای راحتی کاربر، یک واسط گرافیکی یا رابط کاربری وجود دارد، که کاربر بتواند پارامترهای مورد نیاز خود مانند طول پسورد، نوع کاراکترهای مجاز، و تعداد پسوردهای تولیدی را وارد کند. این بخش مهم است، چون کاربر باید کنترل کامل بر روی خروجی داشته باشد.
4. تست امنیت پسوردها: بخش دیگر و مهم، قابلیت ارزیابی و تست امنیت پسوردهای وارد شده است. این قسمت معمولاً از الگوریتمهایی استفاده میکند که میزان قدرت پسورد را بر اساس معیارهای مختلف مثل طول، تنوع کاراکترها، و عدم وجود الگوهای قابل حدس، اندازهگیری میکند و نتیجه را به کاربر نشان میدهد.جزئیات فنی و پیادهسازی
در قسمت پیادهسازی، ابتدا باید مجموعه کاراکترهای مورد نیاز را تعریف کنیم. به عنوان نمونه، میتوان مجموعهای شامل حروف بزرگ (`A-Z`)، حروف کوچک (`a-z`)، اعداد (`0-9`) و کاراکترهای خاص مانند `!@#$%^&*()` تعریف کرد. سپس، با استفاده از تابع `Math.random()`، کاراکترهای تصادفی را انتخاب میکنیم و در نهایت، این کار را برای طول مورد نظر تکرار مینماییم.
برای مثال، یک تابع ساده در جاوا اسکریپت که پسوردی با طول مشخص تولید میکند، میتواند به صورت زیر باشد:
javascript


function generatePassword(length) {
...  ← ادامه مطلب در magicfile.ir